
Este artigo apresenta como configurar o Segment53 no Ubiquiti UniFi Cloud Gateway utilizando DNAT, permitindo direcionar as consultas DNS de dispositivos específicos para diferentes servidores Do53. Dessa forma, é possível aplicar políticas de controle e segurança distintas para cada segmento da rede, utilizando um único IP Público/DDNS.
Atenção: Este artigo não é recomendado se você possui servidor de domínio (AD) na rede. Em caso de dúvidas, contate o suporte.
Configurando o local
Obs.: Neste guia assumimos que a configuração padrão do Ubiqui Unifi Cloud Gateway já foi realizada. Caso ainda não tenha configurado o equipamento, consulte o artigo Configurando Ubiquiti UniFi Cloud Gateway para usar Lumiun DNS com DoH e DNS Stamp.
Para configurar o Segmento B, precisamos criar um local adicional ao qual serão vinculadas as regras que esse segmento específico deverá seguir.
- Acesse, no painel, o menu Locais.
- Crie um novo local e preencha as informações conforme desejado.
- Vincule o IP Público/DDNS da conexão e selecione um Segmento disponível. Neste exemplo, selecionamos o Segmento B, pois a configuração geral usa o A.
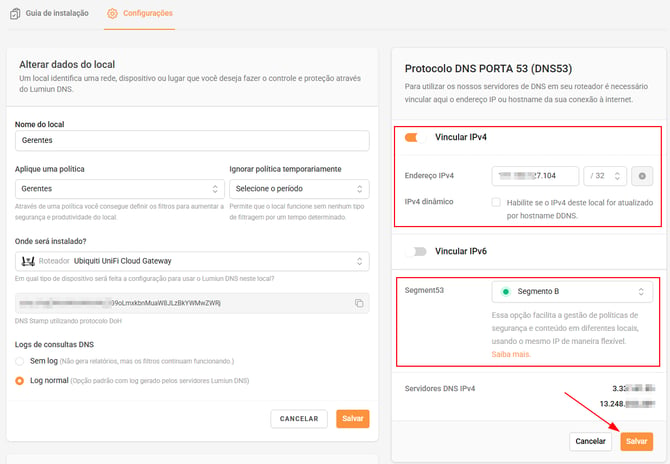
- Ao final, teremos uma configuração semelhante a esta:
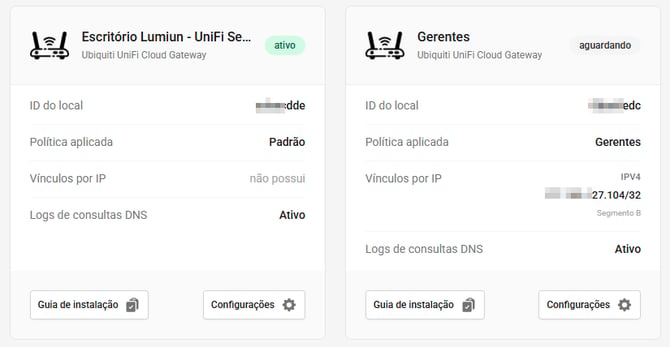
Dica: Se você não possui um IP Público Fixo, consulte o guia Criando e configurando um DDNS no No-IP.
Criando a lista de dispositivos
- Acesse o painel de gerenciamento do Ubiquiti.
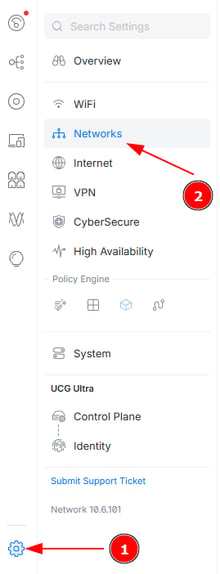
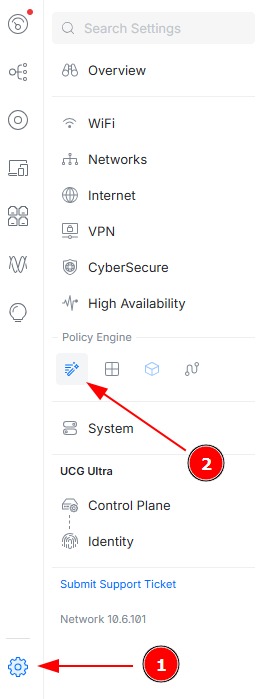
- Clique no ícone de Engrenagem e, em seguida, em Networks.
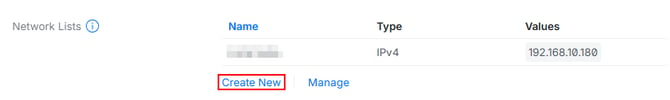
- Localize a opção Network Lists e clique em Create New.
- Preencha os campos com os dados da sua rede e clique em Add.
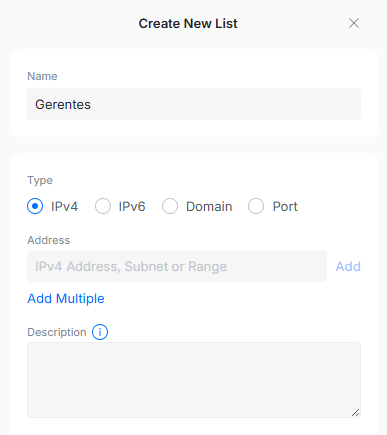
- Name: Nome utilizado para identificar a lista.
- Type: IPv4.
- Address: Endereços que deverão seguir as regras do segmento B. Pode ser um IP (192.168.0.2), uma sub-rede (192.168.0.0/24), ou um range (192.168.0.2-192.168.0.254).
Pronto, a lista está criada!
Criando a regra DNAT
- Acesse a Policy Table.
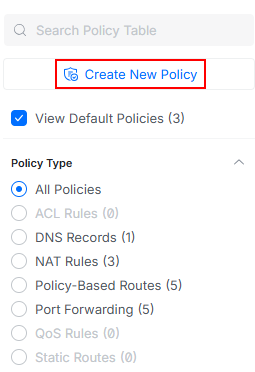
- Clique em Create New Police
- Configurando a regra
- Type
- Dest. NAT
- Interface: Selecione a rede LAN dos equipamentos que fazem parte da lista
- Translated IP Address: Servidor DNS do Segmento B (você encontra nas configurações do Local)
- Translated Port: 53
- IP Version: IPv4
- Protocol: TCP/UDP
- Source
- IP
- List: Selecione a lista criada anteriormente
- Port: Any
- Destination
- Any
- Port: Specific - 53
- Type
- Clique em Add.
Pronto! A regra foi criada com sucesso. A partir de agora, os equipamentos cadastrados na lista terão suas consultas DNS encaminhadas para o servidor DNS do Segmento B e, dessa forma, passarão a seguir as políticas configuradas para esse local.