
Para evitar que os usuários utilizem servidores DNS não autorizados ou garantir que todas as consultas DNS sejam resolvidas pelo servidor de sua preferência, é possível configurar o pfSense® para interceptar o tráfego DNS da rede e redirecioná-lo automaticamente para o próprio firewall.
Neste artigo, você aprenderá a criar uma regra de encaminhamento de portas (Port Forward) para capturar as solicitações DNS dos clientes e direcioná-las ao serviço DNS configurado no pfSense®.
Nota: O exemplo apresentado utiliza a interface LAN, mas o mesmo procedimento pode ser aplicado a outras interfaces locais.
Passo a passo para configurar o redirecionamento de consultas DNS no pfSense®
Para interceptar as consultas DNS realizadas pelos dispositivos da rede, siga as etapas abaixo:
-
Acesse o menu Firewall, clique na aba NAT e, em seguida, selecione Port Forward (Encaminhamento de portas).
-
Clique no botão Adicionar, utilizando a seta para cima, para criar uma nova regra.
-
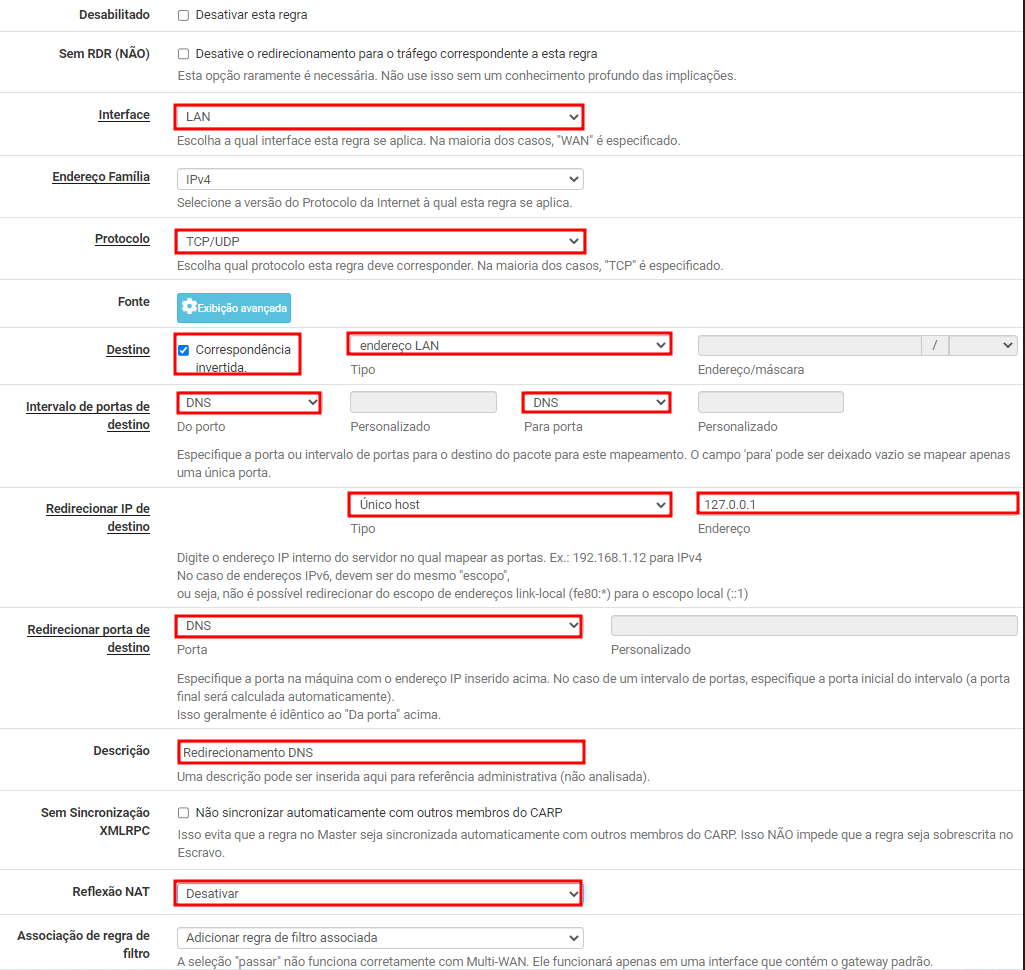
Preencha os campos da regra de encaminhamento de portas conforme as configurações abaixo:
-
Interface: LAN
-
Protocolo: TCP/UDP
-
Destino: Correspondência Invertida, endereço LAN
-
Intervalos de Porta de Destino: DNS (53)
-
Redirecionar IP de Destino: 127.0.0.1
-
Redirecionar Porta de Destino: DNS(53)
-
Descrição: Redirecionar DNS
-
Reflexão NAT: Desativada
-
Quando completo, Deverá aparecer uma tela semelhante a essa:
Nota: Caso as solicitações DNS destinadas a servidores externos sejam bloqueadas por meio de regras de firewall, como no procedimento Bloqueando consultas de clientes DNS externos, certifique-se de que a regra que permite o redirecionamento das consultas para o endereço 127.0.0.1 esteja posicionada acima de qualquer outra regra DNS que possa bloquear essas solicitações.
Pronto! Com essa regra configurada, as consultas DNS realizadas pelos dispositivos da rede serão interceptadas e redirecionadas para o próprio pfSense®, independentemente do endereço IP de origem do cliente.
Dessa forma, é possível centralizar a resolução de nomes no firewall, utilizando o DNS Resolver ou o DNS Forwarder configurado, e ter maior controle sobre os servidores DNS utilizados pelos dispositivos da rede.